公司业务铺开之后,内部系统越来越多。OA、员工系统、采购系统、法务系统、PTRC 各管一摊,登录入口也是各管各的。
员工每天要在好几个地址、好几套账号之间来回切,密码记混是常事。IT 这边也不轻松:账号和权限散落在每个系统,谁有什么权限、离岗后账号有没有停用,都不好盘。
这个项目要解决的就是这两头的问题。一是搭一个统一入口,员工登一次就能进所有系统;二是把账号、权限和安全策略收到一处,统一管理。入口要清楚、好用,往后接入新系统也要够快。
统一门户,一个入口。 登录后进入「集成登录管理中心」,已接入的系统以卡片平铺展示,点击直达。卡片按当前用户的权限动态显示,没有权限的系统不出现,入口保持干净。
单点登录(SSO)。 用户只在中心认证一次,之后访问各业务系统无需重复登录。认证票据或令牌的校验与传递,由统一认证在后台完成。
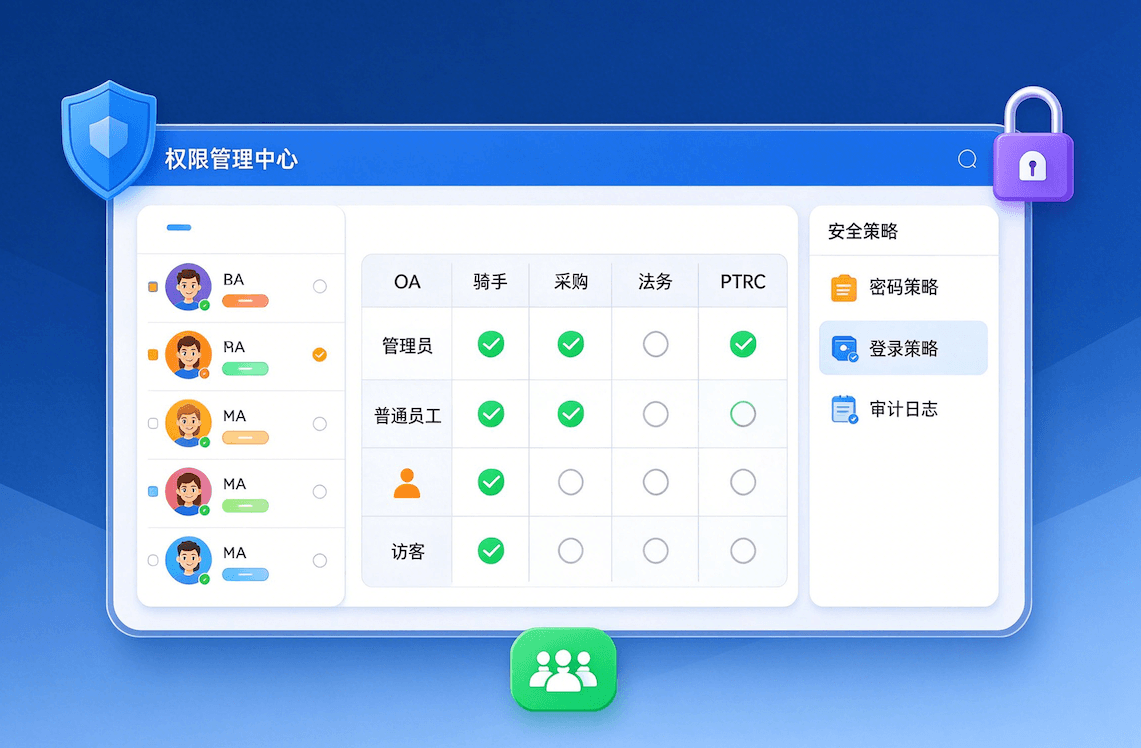
账号与权限集中管理。 建立统一账号体系,权限按角色和组织架构分配。各系统的授权在中心统一配置。人员入职、转岗、离职时,账号状态一处调整,多系统同步生效。
标准化接入。 定义统一的接入规范,包括认证协议、接口约定和回调流程。新系统按规范对接即可上线,不必再各写各的。
统一安全与审计。 登录行为、会话状态和异常访问集中记录,配合会话管理与登录告警。人员和权限的每一次变动,都有据可查。
第一步,盘清家底。 逐个系统盘点现有账号体系、登录方式和权限模型,找出共性,也列出差异。
第二步,确定方案。 敲定单点登录的技术机制与统一身份模型,并设计门户的交互与视觉。入口要统一,但不能打乱各系统原有的使用习惯。
第三步,逐个接入。 按统一规范,把 OA、骑手系统、采购系统、法务系统、PTRC 五个系统接入中心。改造各自登录入口,打通认证链路。
第四步,联调测试。 覆盖单点登录全链路、权限校验、登录失败与账号异常等场景,确保系统切换对用户无感。
第五步,上线迭代。 分批上线,收集反馈,持续打磨入口体验,并按同一套规范接入后续新增的系统。
对员工: 一个入口进所有系统,不用再记一堆账号、反复登录,日常操作更顺手。
对 IT: 账号和权限集中在一处,人员进出、权限调整一处生效。管理成本下降,权限也不再是一笔糊涂账。
对安全: 统一认证配上集中审计,弱密码、账号外泄、离岗账号未停用这类风险更容易被发现和堵住。
对扩展: 接入规范固定之后,新系统上线只是「按规范接一次」的事。门户可以跟着业务一起长。
推荐作品
联系我们

